

Générer un CSR sur Tomcat avec keytool
Vous allez utiliser keytool pour générer le CSR et la clé privée sur Tomcat.
Vous devez d’abord créer le keystore du certificat et générer la clé privée.
Ouvrez un terminal ou une console et exécutez la commande ci-dessous :
keytool -genkey -keysize 2048 -keyalg RSA -alias tomcat -keystore yourkeystore.jks
Un mot de passe vous sera demandé. Le mot de passe par défaut de Tomcat est changeit.
On vous demandera ensuite de saisir les informations que votre futur code CSR doit contenir. La première question porte sur le Common Name (le FQDN pour lequel le certificat sera émis). Dans certaines versions de keytool, la question sera « What is your first and last name? ». Dans ce cas, saisissez le Common Name (par ex. domain.com) au lieu de vos nom et prénom.
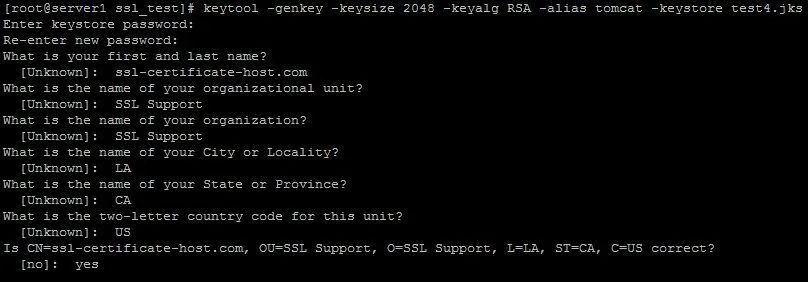
REMARQUE : il est possible d’inclure l’information « Street address » (adresse postale) dans le code CSR. Pour cela, l’option « -dname » avec les données correspondantes doit être indiquée lors de la création du keystore :
keytool -genkey -keysize 2048 -keyalg RSA -alias tomcat -keystore yourkeystore.jks -dname “CN=example.com, O=Your Company Ltd, L=Lagos, ST=Lagos, C=NG”
Une fois le keystore et la clé privée générés, il est temps de générer le CSR lui-même.
Pour générer le CSR, exécutez la commande ci-dessous en utilisant le keystore contenant la clé privée créée à l’étape précédente :
keytool -certreq -alias tomcat -file your.csr -keystore yourkeystore.jks
Le CSR généré se trouve dans le fichier your.csr. Il vous suffit maintenant de l’ouvrir en texte brut. C’est ce texte brut que vous soumettrez sur notre site lors de l’activation du certificat. Il peut être ouvert avec un simple éditeur de texte, comme le Bloc-notes ou TextEdit, et doit ressembler à un bloc de code commençant par l’en-tête —–BEGIN CERTIFICATE REQUEST—–
Cette page vous a-t-elle aidé ?
Merci pour votre retour.